English
 Deutsch
 Español
 Français
 Italiano

La gestión de relaciones con proveedores, o SRM, es la disciplina que determina qué relaciones con proveedores tienen mayor impacto en el negocio, qué grado de colaboración merece cada una, cómo se gobiernan el rendimiento y el riesgo, y cómo crean valor juntos el comprador y el proveedor con el tiempo.
En la mayoría de las industrias, esto significa alta, calificación, gestión del rendimiento y colaboración a lo largo del ciclo de vida del proveedor. Sin embargo, la electrónica añade una complicación que ninguna otra industria tiene en el mismo grado: el «proveedor» es inseparable de una referencia concreta del fabricante, de una lista de fabricantes aprobados, de un encapsulado, de un aviso de cambio de proceso, de una huella de país de origen y de un calendario de fin de vida útil.
Por eso el SRM de electrónica se sitúa en la intersección de compras, calidad, ingeniería de componentes, cumplimiento normativo y operaciones. En un fabricante mediano debe sostenerse con 300 o más proveedores activos; en los EMS de mayor tamaño, bastante más de 1.000.
Conviene fijar de entrada una distinción:
-
Gestión de proveedores: el sistema operativo general para mantener y gobernar a todos los proveedores
-
Gestión de relaciones con proveedores: la capa estratégica, centrada en el valor, para los proveedores cuyas hojas de ruta tecnológicas, asignaciones, rendimiento de calidad y decisiones de ciclo de vida pueden afectar de forma material a los ingresos y a la continuidad del producto
Una base de materiales directos siempre contiene tanto cientos de fuentes transaccionales de poco contacto como un conjunto mucho menor que ningún fabricante puede permitirse gestionar por correo electrónico y a ojo.
Esta guía explica cómo funciona el SRM en la fabricación de electrónica: cómo segmentan las empresas a sus proveedores, cómo gestionan el ciclo de vida del proveedor desde el alta hasta la salida, cómo estructuran las fichas de evaluación, cómo negocian la continuidad y no solo el precio unitario, cómo gestionan los canales autorizados frente a los independientes y cómo conectan los datos de proveedores con los sistemas de aprovisionamiento y los modelos de inventario.
El hilo conductor: el riesgo se asocia a componentes concretos, a plantas de fabricación y a eventos de ciclo de vida dentro de la lista de materiales, de modo que las relaciones que lo gobiernan no pueden residir solo en compras.
Qué es el SRM en la práctica
A nivel operativo, el SRM se entiende mejor como un ciclo de vida del proveedor gobernado: descubrimiento, calificación y alta, mantenimiento continuo, gestión del rendimiento y, finalmente, salida u obsolescencia, ejecutados como un proceso conectado con responsables claros en cada fase.
Un programa de SRM maduro combina proceso, datos, responsabilidades y sistemas para que un fabricante pueda decidir en quién confiar, cuánto comprar, qué riesgos aceptar, cómo escalar los problemas y cuándo rediseñar, duplicar la fuente de suministro o poner fin a una relación. Es una capacidad permanente, y una reunión trimestral de fichas de evaluación es solo su parte visible.
Para los fabricantes de electrónica, el programa debe definirse en torno a la continuidad de los materiales directos y a los resultados del ciclo de vida del producto, y las preguntas que deciden los resultados rara vez se limitan al precio:
-
¿Puede el proveedor mantener la estabilidad de forma, ajuste y función?
-
¿Fluyen los componentes por el canal autorizado?
-
¿Se comunicarán los cambios de proceso con la antelación suficiente para recalificar?
-
¿Ayudará el proveedor a superar un evento de fin de vida útil?
-
¿Puede el comprador ver lo bastante lejos en el riesgo de subproveedores y plantas para evitar una parada de línea?
JEDEC, ECIA y los manuales de proveedores de los grandes fabricantes de electrónica consideran que la notificación de cambios, la trazabilidad, la disciplina del sistema de calidad y los controles de subproveedores forman parte del modelo operativo básico.
En la práctica, la mayoría de los fabricantes de electrónica aplican a la vez tres modos de relación con los proveedores: transaccional, estratégico e integrado. Y solo profundizan una relación donde el impacto en el negocio justifica la inversión.
La investigación de McKinsey sobre colaboración con proveedores vincula el extremo más profundo de este espectro (las relaciones estratégicas e integradas) con un mayor crecimiento, menores costes operativos y mayor rentabilidad. Esa profundidad tiene un precio: gobernanza, implicación de varias áreas y compromiso a largo plazo. Por eso mismo la colaboración profunda se reserva para los proveedores que lo merecen.
Por qué la gestión de relaciones con proveedores es crítica para los fabricantes de electrónica
La electrónica requiere un SRM especialmente intensivo porque los riesgos operativos asociados a los proveedores están estrechamente ligados a componentes concretos, transiciones de ciclo de vida, obligaciones de cumplimiento, exposición a falsificaciones y dependencias de ingeniería.
Las piezas pequeñas pueden generar un riesgo desproporcionado para el negocio
La investigación del Departamento de Comercio de EE. UU. sobre la cadena de suministro de semiconductores constató una demanda muy superior a los niveles previos a la COVID y documentó cómo los inventarios limitados y los plazos de entrega más largos agravan las interrupciones del suministro.
La presión no ha cedido desde entonces: los informes mensuales de opinión de la Global Electronics Association muestran que las presiones sobre los costes de materiales se intensificaron a lo largo de 2026 y alcanzaron en junio sus niveles más altos desde 2022. Por tanto, los fabricantes de electrónica no pueden tratar a los proveedores como vendedores intercambiables; deben gestionar activamente la continuidad, la priorización y la rapidez de respuesta en una base de componentes volátil.
Para un fabricante de electrónica mediano, esta es la realidad diaria: la base de materiales directos supera con facilidad los 300 proveedores activos, cada uno vinculado a componentes con sus propios estados de ciclo de vida, expedientes de cumplimiento e historiales de asignación.
Especificidad de los componentes y fragilidad del ciclo de vida
Un producto electromecánico terminado, o dependiente de semiconductores, se construye con referencias específicas de fabricante que tienen historiales de proceso únicos, encapsulados, límites paramétricos, calificaciones de fiabilidad y declaraciones de cumplimiento.
Los estándares de JEDEC y los conjuntos de JEDEC/ECIA/IPC existen precisamente porque los cambios de producto o de proceso, y la eventual discontinuación, deben comunicarse de forma disciplinada. Los OCM lo ponen en práctica mediante sistemas de PCN/EOL y estados de ciclo de vida publicados (activo, NRND, última compra, obsoleto), con la notificación de cambios regulada por la norma J-STD-046.
Para un fabricante de electrónica, esto significa que el SRM es inseparable de la planificación de la obsolescencia, de la gestión de rediseños y del control de cambios de ingeniería.
Exposición a la falsificación y a la trazabilidad
La guía de ECIA sobre aprovisionamiento fuera del canal autorizado es inequívoca: los canales no autorizados no pueden ofrecer las mismas garantías de autenticidad, cobertura de garantía, trazabilidad y manipulación documentada y conforme.
La cláusula DFARS 252.246-7007 va más lejos para las compras relacionadas con defensa, al exigir un sistema de detección y prevención de componentes electrónicos falsificados que incluya inspección y pruebas, seguimiento basado en el riesgo desde el fabricante original, notificación, cuarentena, traslado a los subcontratistas y control de componentes obsoletos.
Incluso fuera del ámbito de la defensa, esa lógica regulatoria refleja una verdad operativa real también para la electrónica comercial: cuando una empresa compra en el mercado abierto, la carga de la prueba y el coste de la autenticación vuelven al comprador.
El SRM de electrónica también implica mucho cumplimiento normativo. Los proveedores de materiales directos suelen tener que atender las restricciones de RoHS sobre sustancias peligrosas, las obligaciones del artículo 33 de REACH y de las SVHC, las responsabilidades de fin de vida útil de la WEEE, las declaraciones estadounidenses sobre minerales de conflicto, las restricciones de la TSCA sobre ciertas sustancias químicas PBT y, en algunos canales, la exposición a las advertencias de la Proposición 65 de California.
La industria recurre a estándares y plantillas de declaración estructurados porque la recopilación puntual por correo electrónico no escala en listas de materiales de varios niveles. IEC 62474 define el procedimiento, el contenido y la forma de las declaraciones de materiales electrotécnicos; IPC-1752 establece un formato de informe estándar para el intercambio de datos de declaración de materiales; los CMRT y EMRT de RMI sirven para transmitir por la cadena de suministro los datos de diligencia debida sobre minerales.
Por tanto, un programa de SRM de electrónica creíble requiere gobernanza documental, control de versiones, declaraciones de los proveedores, gestión de excepciones y pistas de auditoría.
Innovación y apoyo a la NPI
Por último, las empresas de electrónica dependen de sus proveedores para la innovación y el apoyo a la introducción de nuevos productos (NPI), y no solo para la disponibilidad.
Mouser se posiciona en torno a la rápida introducción de nuevos productos de fabricantes autorizados; TT Electronics ofrece apoyo de ingeniería de NPI desde la validación del diseño hasta la producción piloto; el marco de fichas de evaluación de Gartner establece que la evaluación de proveedores debe incluir la capacidad de respuesta del servicio, la capacidad de innovación y la capacidad de apoyar la introducción de nuevos productos.
Especialmente en la electrónica industrial, médica, de automoción, aeroespacial y de infraestructuras, la base de proveedores determina el tiempo de salida al mercado, la fabricabilidad y la rapidez de rediseño.
Segmentación de proveedores para fabricantes de electrónica
El modelo de segmentación más práctico para la electrónica combina la segmentación por relación y la segmentación por canal.
Por el lado de la relación, los proveedores deben segmentarse por riesgo de suministro e impacto en el negocio, con una gobernanza distinta para las categorías rutinarias, de apalancamiento, de cuello de botella y estratégicas. Los proveedores estratégicos son los candidatos naturales a un SRM más profundo, porque el coste de un fallo es alto y la sustitución es difícil.
La lógica de segmentación se remonta al modelo de cartera de compras de Kraljic (HBR, 1983). En electrónica, esto suele significar que un proveedor puede ser «transaccional» para una categoría y, en la práctica, «estratégico» para otra si el componente es único, está calificado, asignado o integrado en una línea de producto de altos ingresos.
Por el lado de la profundidad de la relación, la mayoría de los fabricantes de electrónica aplican a la vez tres modos de SRM:
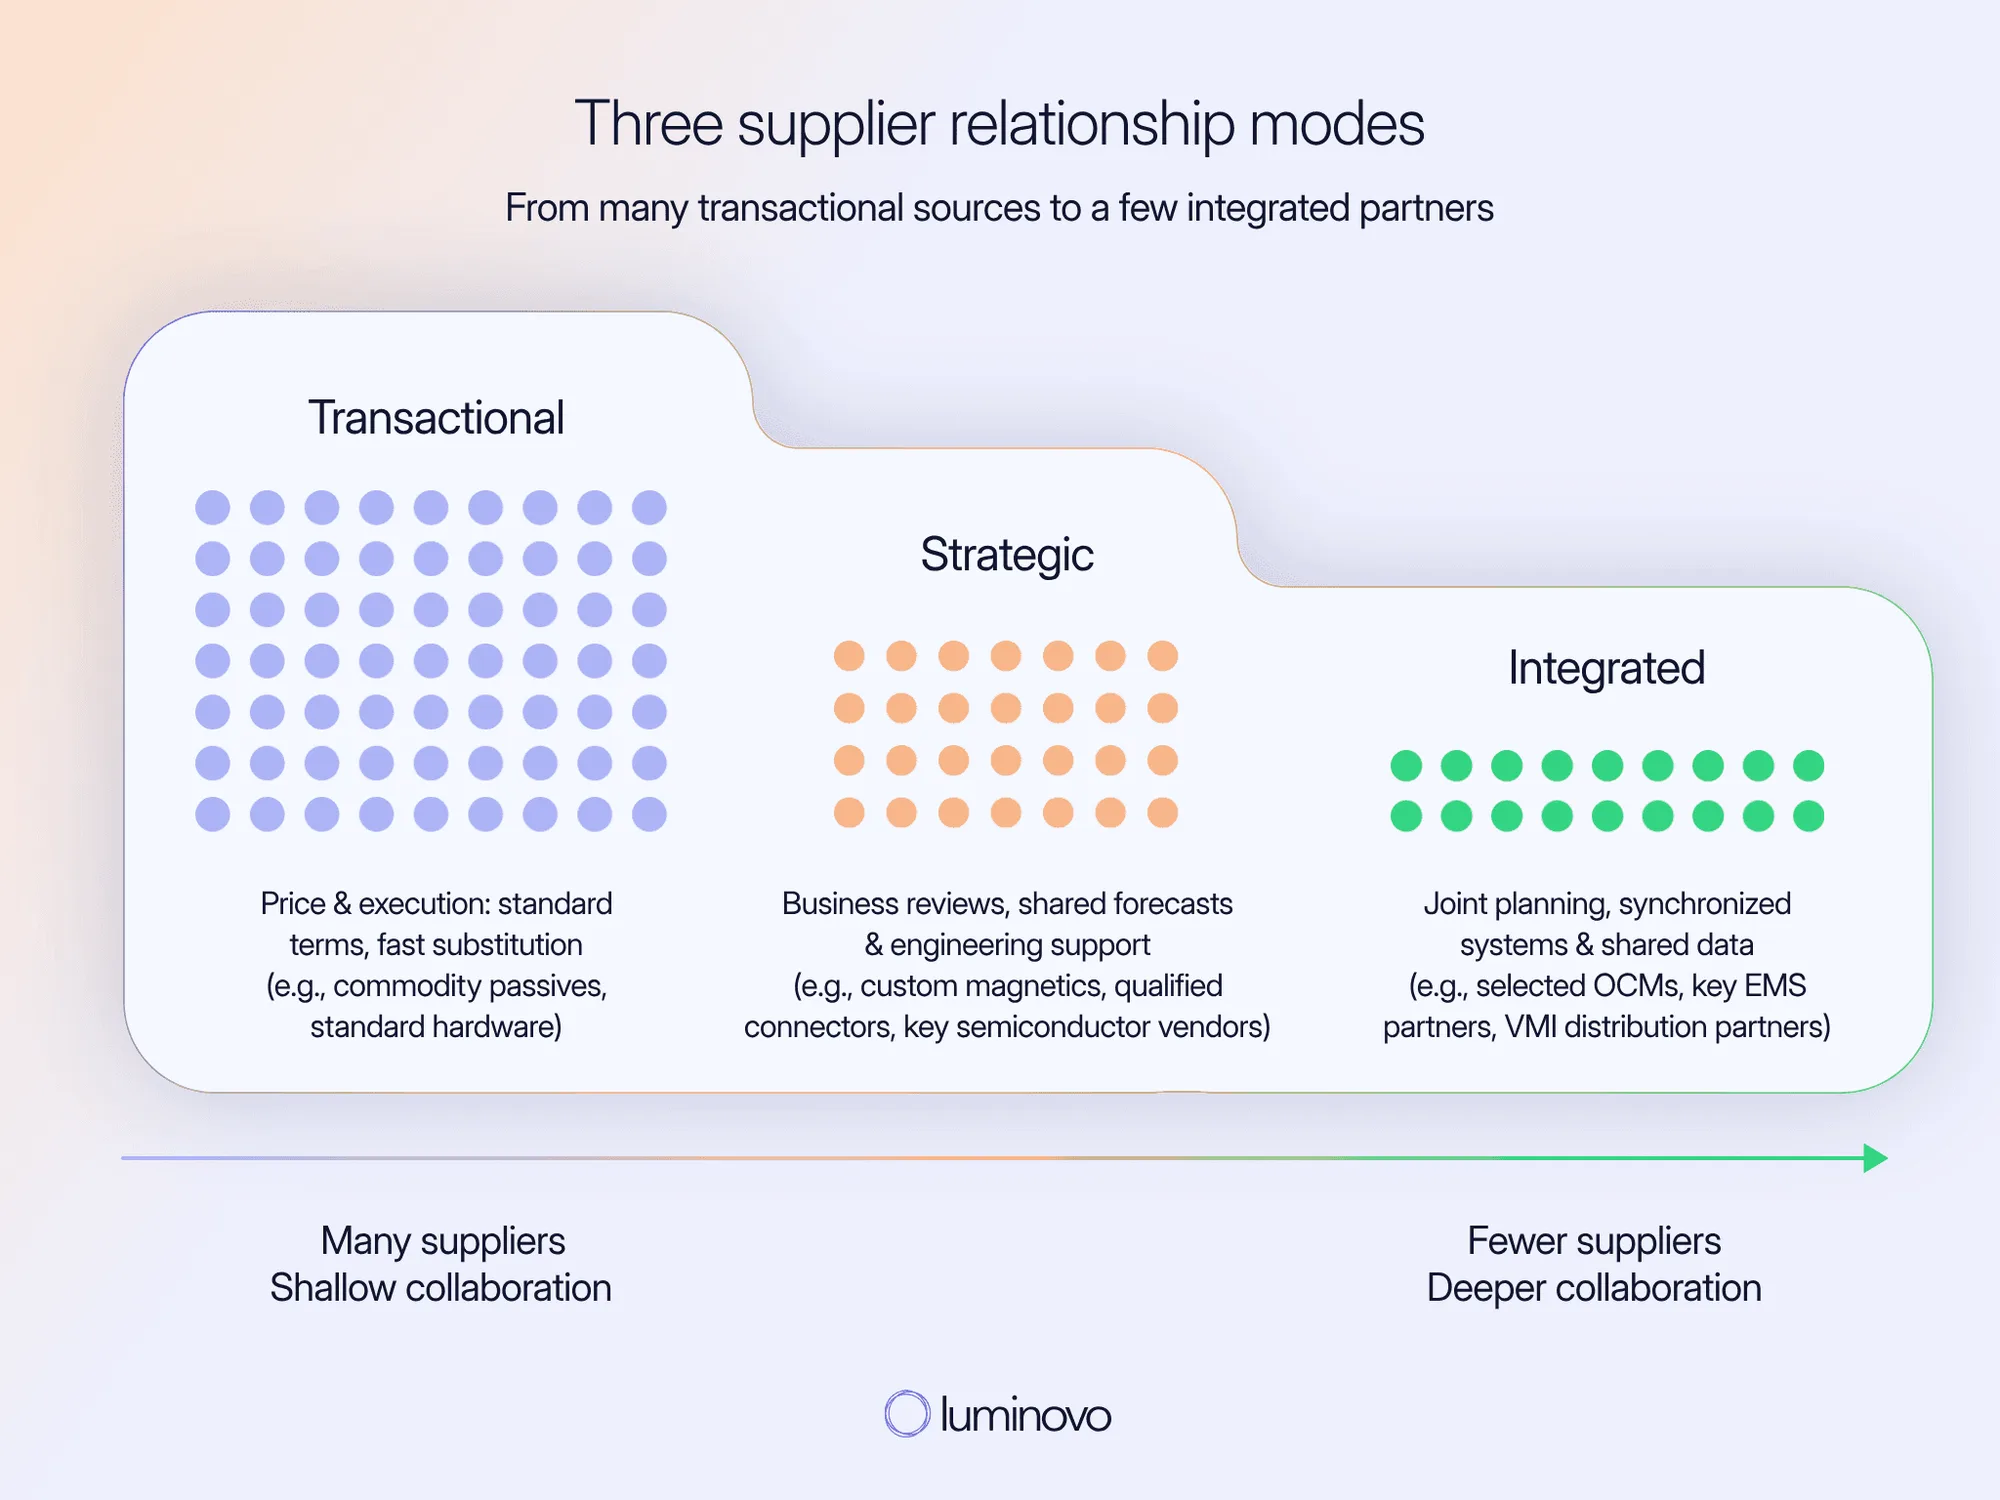
| Modo
|
Enfoque
|
Ejemplos en electrónica
|
Gobernanza
| | --- | --- | --- | --- | |
Transaccional
|
Precio y ejecución: condiciones estándar, sustitución rápida si el rendimiento baja
|
Pasivos de gran consumo, hardware estándar, MRO de bajo riesgo
|
Cumplimiento de precios, entrega puntual, eficiencia administrativa
| |
Estratégico
|
Revisiones de negocio, previsiones compartidas, apoyo de ingeniería y planes de mejora estructurados
|
Magnéticos a medida, conectores con calificación de seguridad, fabricantes especializados de PCB, proveedores clave de semiconductores, laboratorios de ensayo
|
Planificación conjunta del negocio, disciplina de cumplimiento, continuidad
| |
Integrado
|
Planificación conjunta, sistemas sincronizados y datos compartidos en toda la cadena de valor
|
OCM seleccionados, socios EMS clave, socios de distribución con stock en depósito aduanero o VMI
|
Integrado en el propio proceso de planificación del fabricante
|
La segmentación por canal es tan importante como la segmentación por relación.
Un OCM, u original component manufacturer (fabricante original de componentes), es la organización que diseña o desarrolla el componente y posee la propiedad intelectual que lo respalda. Lo define la DFARS y el OCM es la fuente de referencia del estado del ciclo de vida, de los datos de calificación, de los PCN, de los avisos de discontinuación de producto (PDN) y de la política de garantía.
En las categorías con gran peso de semiconductores, el OCM es la fuente última de verdad sobre forma, ajuste y función, cambios de fab o de ensamblaje, cambios de encapsulado, ventanas de última compra y estado del canal autorizado. Por eso el SRM con los OCM importa incluso cuando la transacción comercial fluye realmente a través de la distribución.
Un distribuidor autorizado o franquiciado mantiene una relación contractual con el fabricante para la línea y la geografía correspondientes. ECIA afirma que el canal autorizado garantiza la autenticidad, la trazabilidad, la garantía y la manipulación conforme.
DigiKey declara que es distribuidor autorizado de más de 3.000 proveedores y que los productos proceden directamente del fabricante; Mouser se describe como distribuidor global autorizado de fábrica y distribuidor autorizado de ECIA; TrustedParts, creado por ECIA, agrega solo inventario autorizado y verifica el estado de autorización.
A efectos de SRM, la distribución autorizada es el canal preferente por defecto para la electrónica comercial.
Entre los distribuidores citados, conviene diferenciar entre la distribución de catálogo de alto servicio y la distribución generalista o de cumplimiento global, en lugar de fingir que todos los distribuidores de primer nivel funcionan igual.
Por ejemplo, DigiKey y Mouser destacan en el acceso en la fase de diseño, la disponibilidad de la larga cola, el envío rápido y los datos digitales de producto. Arrow y Avnet también cubren la compra de catálogo, pero construyeron sus modelos en torno a las compras de grandes programas, los precios específicos por cliente, los servicios de cadena de suministro y la integración empresarial.
Arrow y Avnet ofrecen soluciones de cadena de suministro y API de compras. En términos prácticos de SRM, los cuatro pueden ser interlocutores de primer nivel, y la mejor combinación de canales depende de si el problema es la rapidez de los prototipos, la amplitud de referencias, la asignación de volumen, la logística global o la integración digital.
Sin embargo, la decisión sobre canales no tiene por qué convertirse en una decisión de infraestructura: Luminovo se conecta con los cuatro, de modo que los datos de precios, disponibilidad y pedidos llegan al mismo flujo de aprovisionamiento, sea cual sea la combinación que utilice un equipo.
Un distribuidor independiente o bróker opera al margen de la autorización normal del OCM. ERAI define al distribuidor independiente como aquel que compra componentes para revenderlos, a menudo de excedentes de inventario de OEM o de fabricantes por contrato, o de otros distribuidores, y señala que los distribuidores independientes normalmente no tienen acuerdos contractuales con los OCM.
La guía de ECIA sobre el canal autorizado cita expresamente a los brókeres y a los liquidadores de excedentes como empresas que operan fuera del canal autorizado. Eso no significa que siempre sean inutilizables.
Significa que el caso de aprovisionamiento debe ser excepcional y que los controles deben ser mucho más estrictos: autenticación reforzada, revisión de la cadena de custodia, planes de pruebas documentados, revisión jurídica y umbrales de aprobación de la dirección. La existencia de AS6081 como norma de mitigación de falsificaciones para distribuidores es en sí misma una prueba de que comprar en el mercado abierto es una actividad de riesgo controlado y no una opción rutinaria por defecto.
Un canal EMS debe tratarse como una categoría de SRM propia. Jabil ofrece servicios de compras y de cadena de suministro respaldados por un gran volumen de gasto y por decenas de miles de relaciones con proveedores; Flex presenta su red global de cadena de suministro como un motor de resiliencia; Celestica destaca igualmente su experiencia en cadena de suministro y fabricación.
Para los OEM, los socios EMS pueden aprovisionar componentes llave en mano, fabricar con material en consigna u operar con acuerdos híbridos. Esto convierte el SRM de una simple relación entre proveedor y comprador en un modelo de tres vértices que incluye al OEM, al EMS y a las fuentes de componentes subyacentes.
Por tanto, el programa de SRM del OEM debe especificar la autoridad sobre los canales, las fuentes aprobadas, la responsabilidad por faltas de suministro y sustituciones, la titularidad de la documentación de cumplimiento y el enrutamiento de PCN/PDN.
Cómo aplicar el SRM en electrónica: flujo de trabajo, fichas de evaluación, riesgos y negociación
El ciclo de vida gobernado del proveedor: cinco etapas, del alta a la salida
Un flujo de SRM de electrónica que funciona en la práctica tiene cinco fases: alta, calificación, evaluación, revisión periódica y salida.
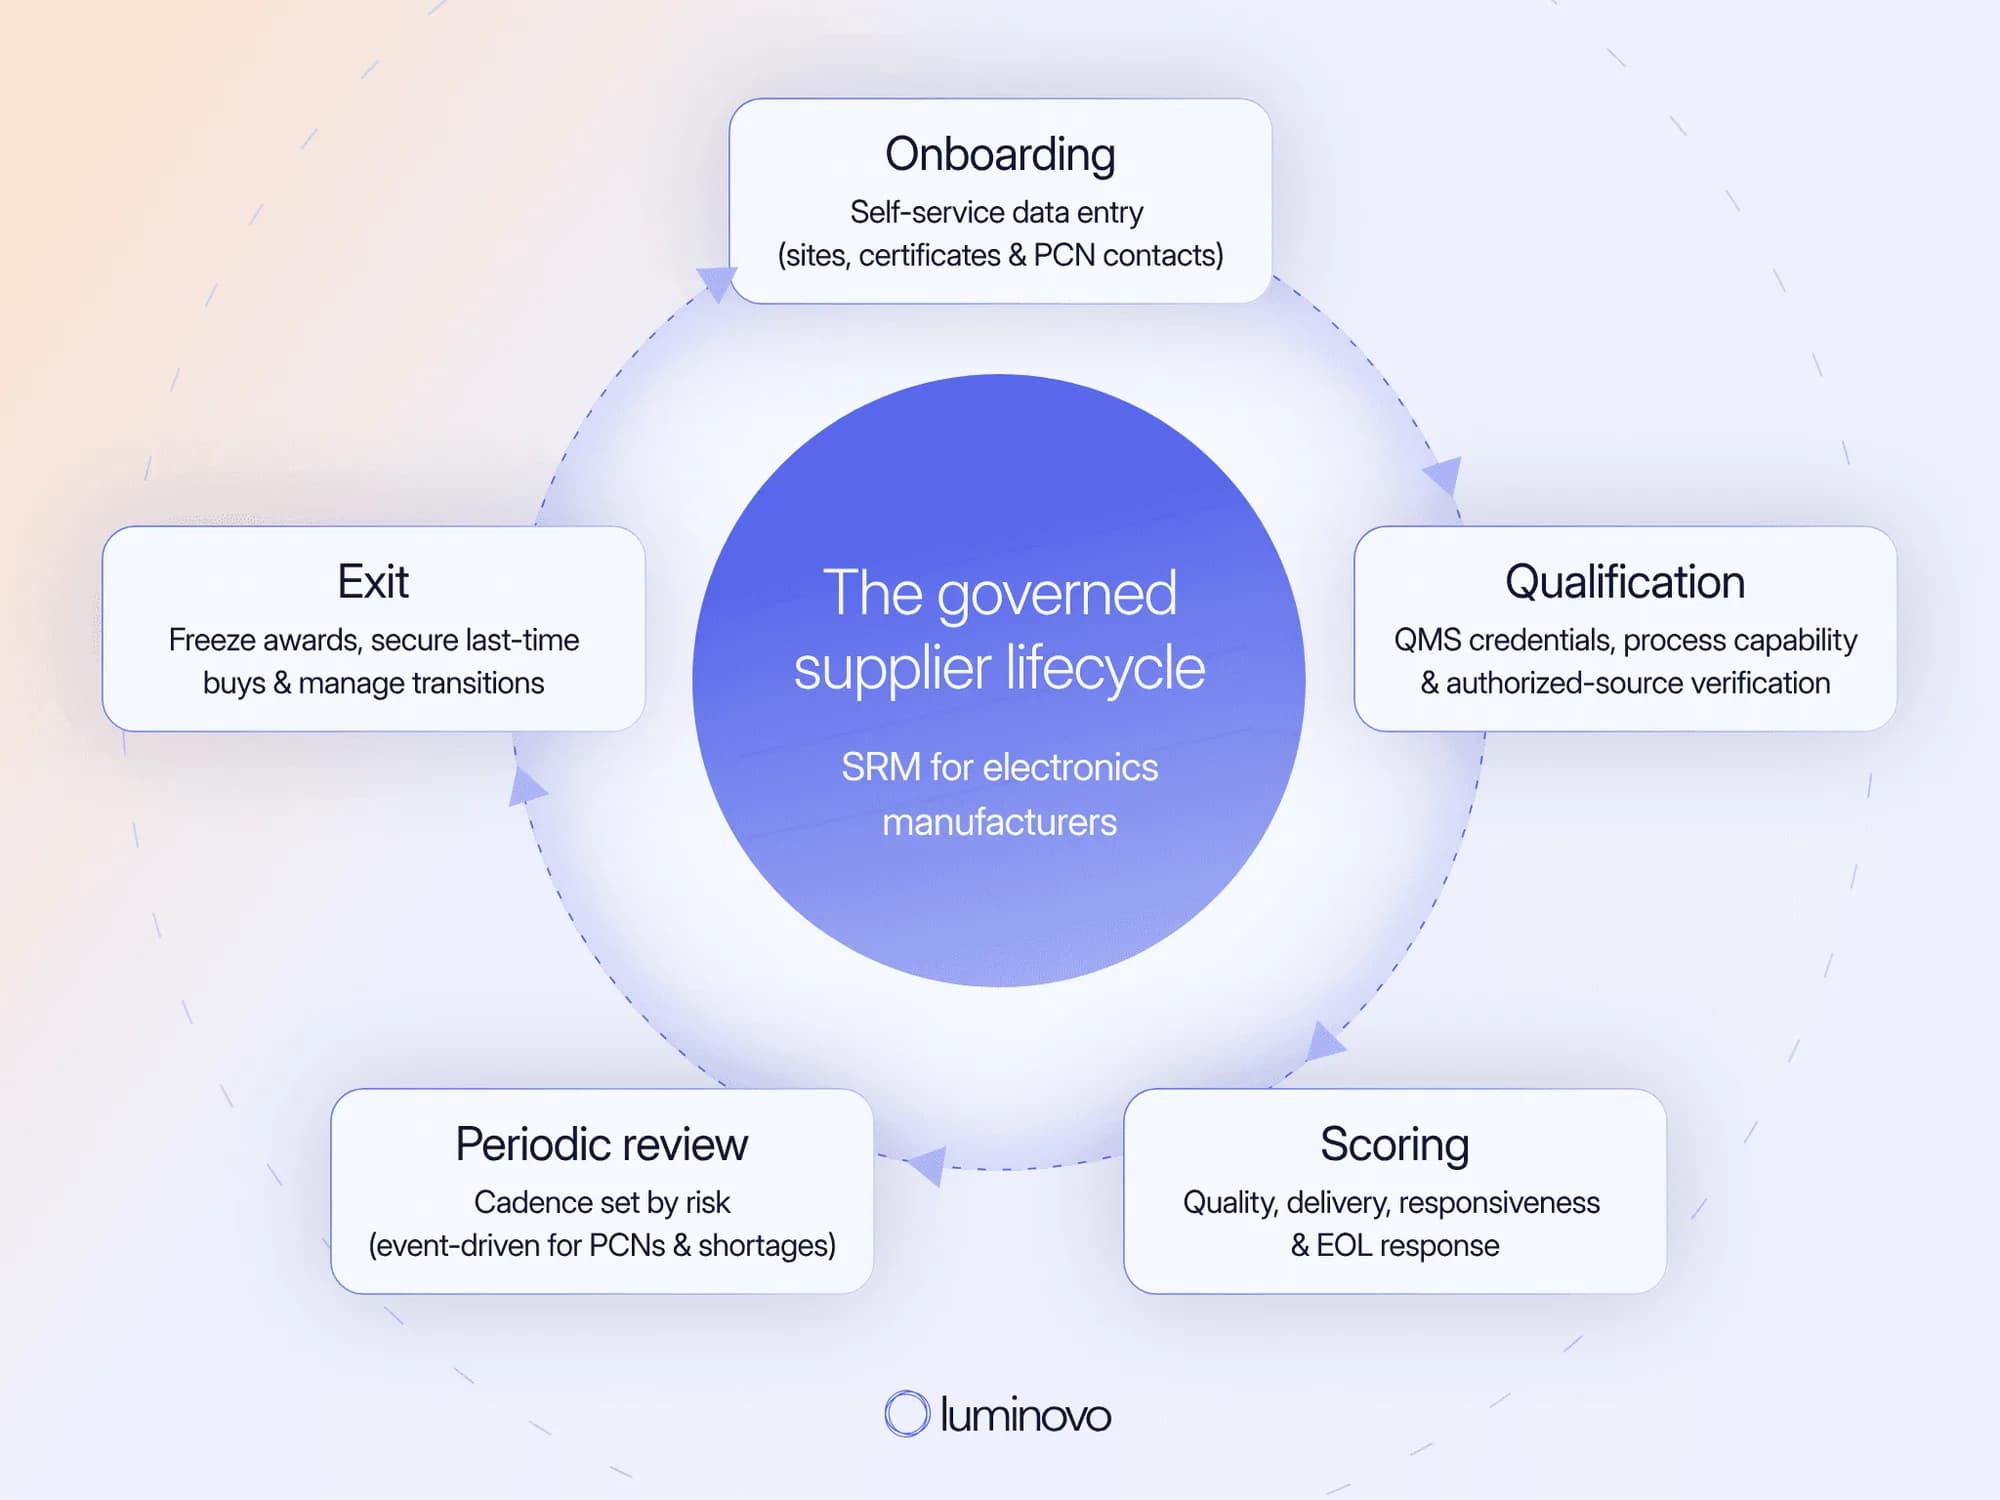
1. Alta
El alta debe establecer un maestro de proveedores limpio, la identidad legal y fiscal, los controles bancarios, los contactos, las instalaciones, los productos y servicios, la adhesión al código de conducta y los documentos exigidos.
En electrónica, el alta también debe recoger el estado de autorización, la región atendida, las plantas de fabricación y de envío, los certificados del sistema de calidad, las capacidades de manipulación ESD/MSL (cuando proceda) y los puntos de contacto para PCN, incidentes de calidad y declaraciones de cumplimiento.
Cuando se hace a mano, aquí es donde los equipos de proveedores pierden más tiempo: reunir certificados, perseguir declaraciones y volver a introducir datos de proveedores puede absorber entre el 60 % y el 80 % del esfuerzo que, de otro modo, se dedicaría al desarrollo de proveedores. Un alta estructurada y de autoservicio devuelve la mayor parte de ese tiempo.
2. Calificación
La calificación debe ir más allá de la integridad administrativa y llegar a la verificación de capacidades.
Los manuales de proveedores del sector de la electrónica muestran cómo es esto en la práctica:
-
Kimball Electronics espera que los proveedores cumplan los requisitos del sistema de calidad y los trasladen a los fabricantes de niveles inferiores
-
TT Electronics describe la aprobación de proveedores, las auditorías, el Production Part Approval Process (PPAP) o la inspección del primer artículo (FAI) y la mejora continua
-
TE Connectivity fija la expectativa de un producto sin defectos, entregado a tiempo y en las condiciones acordadas
Para los fabricantes de electrónica, la calificación suele tener que abarcar las credenciales del sistema de gestión de la calidad (QMS), la capacidad de proceso, los requisitos de primer artículo o PPAP cuando proceda, la disponibilidad de la documentación de cumplimiento, la prevención de falsificaciones, la disciplina en la notificación de cambios y, de forma decisiva, si la fuente está realmente autorizada para los componentes que se compran.
3. Evaluación
La evaluación debe ser periódica, ponderada y estar ligada a consecuencias.
En electrónica, la evaluación no debe basarse únicamente en los datos de recepción del sistema de planificación de recursos empresariales (ERP). También debe nutrirse de los registros de calidad, de los flujos de solicitudes de acción correctiva al proveedor (SCAR), de los registros de respuesta a PCN, de las herramientas de ciclo de vida y de las opiniones de ingeniería. Es la única forma de captar la salud real de un proveedor de materiales directos.
4. Revisión periódica
La revisión periódica debe realizarse con la cadencia que justifique el riesgo. A los proveedores transaccionales o de bajo riesgo se les puede gestionar a menudo mediante revisiones por excepción. Los proveedores estratégicos deben tener normalmente, como mínimo, revisiones operativas trimestrales y una revisión de negocio anual.
En cambio, los proveedores integrados suelen requerir reuniones mensuales de demanda y compromiso, y revisiones por eventos ligadas a PCN, faltas de suministro, escapes de calidad o cambios de cumplimiento. Las aprobaciones deben seguir siendo válidas: la recalificación se activa con cambios de proceso, traslados de planta o caídas del rendimiento, y nunca es «una y ya está».
5. Salida
La salida debe ser un proceso controlado, porque los proveedores abandonan las carteras constantemente, ya sea por discontinuación, consolidación o fallo de rendimiento.
Un proceso de salida disciplinado debe congelar las nuevas adjudicaciones, revisar la exposición a pedidos no cancelables ni reembolsables (NCNR) abiertos, identificar las necesidades de última compra, recoger las opciones de sustitución, confirmar los requisitos de conservación de documentos y de trazabilidad, y coordinar con ingeniería y con los clientes las transiciones de rediseño o de doble fuente de suministro.
Utilice fichas de evaluación específicas para electrónica
Las fichas de evaluación de proveedores más útiles en electrónica se construyen en torno a calidad, entrega, rapidez de respuesta, cumplimiento de precios, apoyo a la NPI y respuesta ante el EOL.
En calidad, las partes por millón (PPM) siguen importando, pero no bastan por sí solas. Kimball apunta a cero defectos y a un 100 % de entregas puntuales; TT Electronics hace un seguimiento de PPM, apariciones de defectos, SCAR y plazos de PPAP; TE espera un producto sin defectos.
Por tanto, una buena ficha de evaluación de electrónica debe incluir PPM de recepción, escapes de línea, reincidencia de defectos, rapidez de contención, tiempo de respuesta a las SCAR y eficacia del cierre. Si importan la seguridad del producto, el uso regulado o la garantía de la misión, la ficha también necesita pruebas de trazabilidad y de prevención de falsificaciones, y no solo recuentos de defectos.
En la entrega puntual (OTD), la cuestión clave no es solo si el material llegó al muelle, sino si el proveedor cumplió la fecha y la cantidad comprometidas de un modo que respaldara el plan de fabricación. Kimball y TT fijan ambas expectativas del 100 % de puntualidad, y TT muestra que la entrega puntual suele ir ligada a calendarios de entregas aceptados y a tolerancias de tiempo estrechas.
En las categorías de semiconductores y conectores, otra métrica útil para la electrónica es la fiabilidad del compromiso: con qué frecuencia el proveedor reconfirma, retrasa o compromete solo parcialmente tras aceptar la demanda. Esta métrica es especialmente importante durante la asignación.
En rapidez de respuesta, los compradores de electrónica deben seguir el plazo de respuesta a las cotizaciones, el tiempo de respuesta a consultas de ingeniería, el tiempo de respuesta en calidad y el comportamiento en los acuses de recibo.
TT mide expresamente los tiempos de respuesta en las acciones correctivas; la guía de Gartner sobre fichas de evaluación de proveedores indica que deben evaluar la capacidad de respuesta del servicio del proveedor y su capacidad de innovación.
En la práctica, las métricas de respuesta más reveladoras suelen incluir el tiempo de acuse de recibo de las SCAR, el tiempo hasta contener la causa raíz, el tiempo para resolver lagunas documentales y el tiempo de respuesta a los PCN o a los avisos de ciclo de vida.
Los proveedores que responden rápido pero cierran los problemas despacio no deben recibir la misma puntuación que los que restablecen el control de forma constante.
En cumplimiento de precios, lo importante no es si un precio cotizado parecía atractivo en un evento de aprovisionamiento, sino si el proveedor mantuvo realmente los precios de contrato, la lógica de los descuentos por volumen y las cláusulas de revisión pactadas en la ejecución real.
Las condiciones de ADI se reservan el derecho a ajustar los precios en determinadas circunstancias; las condiciones de Avnet dejan claro que los NCNR y la aceptación de pedidos se rigen por contrato; la guía de ECIA sobre NCNR subraya la identificación y el acuse claros de los productos NCNR.
Por tanto, los fabricantes de electrónica deben seguir la tasa de aciertos de precio de contrato, el PPV frente a los tramos contratados, los recargos no autorizados y la proporción de compras hechas a precio spot en lugar de a precio planificado. Son señales débiles de un fallo de planificación o de una mala gobernanza del proveedor.
En apoyo a la NPI, las fichas de evaluación genéricas de compras suelen quedarse cortas. El marco de Gartner indica que la evaluación de proveedores debe incluir la capacidad de apoyar la introducción de nuevos productos.
En electrónica, ese apoyo incluye la disponibilidad de muestras, la rapidez de respuesta con prototipos, los comentarios de DFM/DFT/DFSC, las recomendaciones de componentes alternativos, los plazos de PPAP o FAI cuando proceda, la disciplina en la serie piloto y la implicación de ingeniería durante el aumento de producción.
Los EMS y los fabricantes especializados ofrecen apoyo a la NPI precisamente porque importa en la operativa. Por eso la ficha de evaluación debe incluir el plazo de entrega de NPI, la tasa de acierto de prototipos, la calidad de la primera fabricación y el plazo de respuesta con componentes alternativos para componentes escasos.
En respuesta ante el EOL, la ficha de evaluación debe medir el comportamiento antes de que una escasez se convierta en una crisis de rediseño.
Dado que la norma J-STD-046 regula la notificación oportuna a los clientes de los cambios de producto y de proceso, y dado que OCM como TI y Microchip publican marcos de ciclo de vida y de PCN/EOL, se puede evaluar a los proveedores según si suscriben a los contactos adecuados, acusan recibo de los avisos con prontitud, proponen alternativas, apoyan compras puente y coordinan la calificación de cambios.
En electrónica, un proveedor que ayuda de forma constante al fabricante a sobrevivir a la obsolescencia vale mucho más que uno que solo entrega bien en periodos estables.
En este vídeo de un minuto, Mark Allen, uno de los Solutions Engineers de Luminovo, realiza una evaluación de proveedores en Luminovo Supplier (SRM), con cada puntuación trazada hasta los pedidos de compra, los problemas de calidad y los certificados que la respaldan.
Trate la mitigación de riesgos y el cumplimiento como trabajo central del SRM: cuatro prácticas
Un SRM sin disciplina de riesgo y de cumplimiento está incompleto, y en electrónica la primera carencia suele ser la visibilidad. Cuatro prácticas soportan la mayor parte del peso.
1. Exija visibilidad de los subniveles donde el riesgo lo justifique
La visibilidad debe situarse en el nivel de la planta de fabricación, el país, la fundición y la ruta logística, y no en el de la entidad jurídica del proveedor, porque muchos proveedores «distintos» dependen de la misma fab, la misma casa de ensamblaje, la misma fuente de sustratos o el mismo puerto.
Decidir qué proveedores, plantas y eventos de ciclo de vida merecen ese seguimiento más profundo es una cuestión de riesgo de la cadena de suministro por derecho propio; el SRM es donde esas señales de riesgo se convierten en decisiones sobre proveedores: cambios de segmentación, segundas fuentes y planes de salida.
2. Utilice por defecto el canal autorizado
Defina excepciones controladas para todos los demás canales. La guía de ECIA y el modelo de verificación de TrustedParts dejan claro que la distribución autorizada es la única vía que preserva de forma fiable la trazabilidad, la garantía y la cadena de custodia.
Cuando la escasez obliga a recurrir a fuentes independientes, la política debe escalar automáticamente a controles reforzados de pruebas, revisión de documentación, cuarentena y aprobación. La cláusula DFARS 252.246-7007 ofrece una buena plantilla de cómo es un sistema serio de prevención de falsificaciones, incluso fuera de los entornos de defensa estrictamente regulados.
3. Utilice declaraciones estructuradas y plantillas auditables
El cumplimiento se basa en declaraciones estructuradas y plantillas auditables, y no en archivos adjuntos de correo ni en hojas de cálculo estáticas. RoHS, REACH, WEEE, TSCA, los minerales de conflicto y ciertas normas específicas de clientes o de canales imponen obligaciones continuas que cambian con el tiempo. IEC 62474 e IPC-1752 existen porque la cadena de suministro electrotécnica necesita un intercambio estructurado de datos sobre materiales y sustancias.
Los CMRT y EMRT de RMI están igualmente estandarizados para que los datos de diligencia debida puedan circular por varios niveles sin que cada empresa invente un cuestionario propio. Un programa de SRM maduro usa estos estándares como objetos del sistema: documentos con responsables, fechas de vigencia, reglas de renovación, flujos de excepciones y plazos de escalado.
4. Asigne la responsabilidad de cumplimiento por canal
Los OCM suelen ser la fuente de referencia de los datos de ciclo de vida del producto y de cumplimiento técnico; los distribuidores autorizados pueden alojar o retransmitir los PCN y las declaraciones; los socios EMS pueden reunir los documentos de los proveedores durante las compras llave en mano; pero el OCM suele seguir respondiendo ante clientes y reguladores de lo que se entrega en el producto terminado.
Ese reparto de responsabilidades es la razón por la que los contratos y los flujos de trabajo deben especificar quién se suscribe a los PCN, quién es titular de las declaraciones de materiales, quién valida las plantillas de minerales, quién mantiene las pistas de auditoría y quién financia las pruebas cuando hay excepciones de canal.
Negocie la relación, no solo el precio unitario: tres prioridades contractuales
Las negociaciones con proveedores deben centrarse tanto en la continuidad y los derechos de ejecución como en el precio. El coste unitario importa, pero también la mecánica que determina quién recibe suministro cuando la capacidad escasea.
Lo que está en juego justifica el esfuerzo: los componentes electrónicos suelen ser la categoría de gasto más grande y más concentrada de un fabricante, y una mejora del 5 % en los costes con proveedores clave de electrónica puede superar los ahorros disponibles en categorías enteras.
1. Claridad sobre NCNR, derechos de reprogramación, previsiones y mecánica de la última compra
Las condiciones de Avnet establecen que los pedidos NCNR no son cancelables ni devolvibles, que los pedidos por lo general no pueden modificarse ni reprogramarse sin consentimiento y que Avnet se reserva el derecho de asignar producto entre sus clientes.
El texto sobre NCNR de Future Electronics trata de manera similar el pedido como firme y no reprogramable. Los ejemplos de PDN de TI muestran que la discontinuación suele venir acompañada de una ventana de última compra no cancelable ni reembolsable.
En la práctica, esto significa que un fabricante de electrónica debe negociar los horizontes de previsión, las ventanas de descompromiso, los límites de responsabilidad y la lógica del stock de reserva antes de que se produzcan escaseces o PDN, mientras aún tiene poder de negociación.
2. Un acuerdo de nivel de servicio con consecuencias reales
Para los proveedores de electrónica, el SLA debería incluir normalmente, como mínimo:
-
Plazo de acuse de los pedidos de compra
-
Fiabilidad del compromiso
-
Entrega puntual
-
Objetivos de calidad y plazo de cierre de las SCAR
-
Expectativas de notificación de PCN y de obsolescencia
-
Plazo de respuesta en RMA y análisis de fallos
-
Contactos de escalado
-
Obligaciones de apoyo a la NPI cuando importe la participación de ingeniería
Los manuales de proveedores de grandes empresas de electrónica ya ponen en práctica muchas de estas expectativas, pero convertirlas en criterios de revisión vinculados al contrato mejora de forma notable su cumplimiento.
3. Realismo sobre las garantías de asignación
Las garantías de asignación rara vez son absolutas si no las respaldan mecanismos comerciales. Lo que realmente asegura el suministro en periodos de restricción es una combinación de previsiones precisas, inventario en depósito aduanero o de reserva, acuerdos de VMI o de consigna, priorización en el canal autorizado, pedidos programados y, a veces, compromisos de volumen.
Arrow, Avnet, DigiKey y Mouser admiten las compras digitales y la visibilidad de los pedidos; Jabil y Flex ofrecen servicios de planificación y de compras de la cadena de suministro a gran escala. Así que la pregunta real de la negociación es: ¿qué datos, compromisos y estructuras de inventario se intercambian a cambio de continuidad?
Sistemas, integración de datos y software
Por qué importa la integración de sistemas
El SRM de electrónica se vuelve frágil cuando los datos viven en silos desconectados. Los datos maestros de proveedores pueden estar en el ERP, la calificación en un portal de proveedores, el estado del ciclo de vida en una herramienta de inteligencia de componentes, los expedientes de cumplimiento en una unidad compartida y los PCN en las bandejas de entrada de los distribuidores. Las suites de compras empresariales venden contra esta fragmentación y prometen una vista central de los proveedores.
Esa base es necesaria, pero las empresas de electrónica suelen necesitar una capa más: inteligencia a nivel de componente y de BOM conectada con la ficha del proveedor. Sin esa capa, la organización puede saber que un proveedor está «aprobado» y, aun así, pasar por alto que un componente concreto está en NRND, asignado o no conforme en una geografía de destino.
Grossenbacher Systeme AG rehízo su gestión de proveedores en torno a este modelo integrado, y trató los datos de proveedores como parte del flujo de aprovisionamiento y no como un sistema de archivo paralelo.
Integración por EDI, API y MCP
Para la ejecución recurrente de compra a pago, el intercambio electrónico de datos (EDI) sigue siendo fundamental. Las definiciones oficiales de X12 muestran el conjunto básico de mensajes: el 850 transmite pedidos de compra, el 855 los acusa, el 856 comunica el contenido y los manifiestos de los envíos, y el 810 gestiona la facturación.
Siguen siendo la columna vertebral de la ejecución estructurada con proveedores en muchos entornos empresariales porque son estables, están gobernados y se entienden bien. Para los fabricantes de electrónica, el EDI es especialmente valioso cuando son críticas las entregas programadas, los ASN y la sincronización de muelle y recepción.
Las API importan porque ofrecen un acceso en tiempo real que el EDI clásico a menudo no ofrece. El portal de API de DigiKey admite búsqueda de productos, cotizaciones, pedidos, estado de pedidos, visibilidad del inventario de la cadena de suministro y notificaciones de cambio de producto.
Las API de Mouser dan acceso a datos de producto, precios, disponibilidad, carrito, pedidos e historial de pedidos. Arrow y Avnet ofrecen API de compras para precios, disponibilidad, plazos de entrega, precios específicos por cliente, estado de pedidos pendientes e integración de pedidos. Estas API son especialmente potentes cuando se vinculan a flujos de BOM, paneles de escasez, bots de cotización y rutinas de gestión de excepciones.
Una arquitectura equilibrada suele usar ambos, EDI y API. Arrow afirma que las API y el EDI se complementan: las API permiten el intercambio de datos en tiempo real, mientras que el EDI se ciñe a estándares de mensajería consolidados. Ese es el modelo mental correcto para los fabricantes de electrónica.
Utilice el EDI para flujos de transacciones gobernados con reglas repetibles de los socios; utilice las API para consultas en directo de precio, stock y plazo de entrega, supervisión de PCN, excepciones de estado de pedidos y colaboración entre ingeniería y compras.
La integración MCP es el elemento más nuevo de la pila y debe tratarse como una capa de orquestación emergente que convive con los controles existentes del ERP. La especificación oficial del Model Context Protocol define un patrón cliente-servidor basado en JSON-RPC en el que las aplicaciones se conectan a servidores que exponen herramientas, recursos y prompts; el protocolo admite transportes como stdio y HTTP e incluye modelos de autorización para servidores restringidos.
En términos de SRM, esto significa que un sistema de compras o de cadena de suministro puede exponer acciones controladas y datos estructurados de proveedores a un agente de IA sin programar integraciones puntuales para cada asistente. A corto plazo, los casos de uso más seguros son las aplicaciones de solo lectura, como los resúmenes de riesgo de proveedores, la clasificación de PCN, la consulta de documentos de cumplimiento o la gestión guiada de excepciones.
Las acciones transaccionales de escritura deben seguir sujetas a las mismas aprobaciones y pistas de auditoría que cualquier otra acción de un sistema de compras.
Analítica predictiva y herramientas específicas para electrónica
La analítica merece la pena en el SRM cuando incorpora datos de ciclo de vida de componentes, del mercado de suministro y de riesgo de plantas, y no solo datos de gasto. Los proveedores de inteligencia de componentes desarrollan análisis predictivos de obsolescencia, puntuaciones de riesgo a nivel de BOM y consolidaciones de cumplimiento precisamente por este motivo.
El software de SRM genérico suele destacar en cuatro áreas: datos maestros de proveedores, alta y calificación, gobernanza del rendimiento y del riesgo, y flujos de colaboración. Las herramientas específicas para electrónica añaden capacidades de las que las suites genéricas suelen carecer o que admiten solo de forma limitada: listas de proveedores y de fabricantes aprobados; depuración de referencias y referencias cruzadas; señales de ciclo de vida y de años hasta el EOL; análisis de riesgo de BOM y de escasez; seguimiento de PCN, PDN y EOL; flujos de inventario y precios de distribuidores; consolidación de declaraciones de cumplimiento; mapas de riesgo de plantas y subproveedores; y lógica de componentes alternativos con criterio de ingeniería.
Cuando las empresas intentan gestionar el SRM de electrónica de materiales directos solo desde el ERP, suelen acabar reconstruyendo estas capacidades con hojas de cálculo, correo electrónico y un heroico conocimiento tácito.
Modelos de inventario dentro del SRM
La estrategia de inventario forma parte del SRM porque determina cómo se reparten comprador y proveedor la titularidad, la visibilidad, el riesgo de previsión y las expectativas de servicio.
El VMI sitúa la planificación de la reposición en manos compartidas o del proveedor, según una lógica acordada de mínimos y máximos. Para los fabricantes de electrónica, funciona mejor con una demanda estable y repetible: materiales y componentes estándar que se consumen de forma recurrente. Puede reducir las roturas de stock y la carga de trabajo del comprador, pero solo si los datos del proveedor, los datos de uso y los parámetros de planificación se mantienen precisos.
En un acuerdo de consigna, el proveedor conserva la titularidad hasta que el comprador consume el inventario. Este modelo es habitual en electrónica, sobre todo cuando el comprador quiere disponibilidad física sin asumir de inmediato la titularidad, o cuando un socio EMS custodia material propiedad del cliente.
La consigna cambia la relación comercial: los precios, los desencadenantes de consumo, la responsabilidad, las reglas de antigüedad y las expectativas de auditoría deben ser explícitos.
En cuanto al JIT, los propios materiales de Toyota sobre su sistema de producción describen el Just-in-Time como uno de los pilares del TPS y lo vinculan con la reducción de desperdicios y el flujo sincronizado.
En electrónica, el JIT resulta atractivo porque reduce el capital circulante y deja al descubierto antes los problemas de calidad, pero también es frágil ante asignaciones, retrasos aduaneros, interrupciones de fab o picos repentinos de demanda. Esa fragilidad es la razón por la que el JIT puro suele ser demasiado agresivo para semiconductores de plazo largo, aunque funcione en categorías más estables.
La respuesta más realista hoy en electrónica suele ser un modelo híbrido. Los semiconductores estratégicos o los componentes a medida pueden necesitar stock de reserva, inventario en depósito aduanero, consigna o stock de seguridad en manos del proveedor; los componentes estándar previsibles pueden encajar en el VMI; los flujos locales estables pueden seguir usando JIT.
Ese enfoque híbrido es una inferencia a partir de las fortalezas y los límites documentados del VMI, la consigna, el JIT y los modelos modernos de compras de los EMS. Aun así, es coherente con la forma en que las empresas de electrónica equilibran en realidad la resiliencia y el capital circulante.
Cómo gestionan TQ y Fluidra la gestión de relaciones con proveedores
La forma más clara de ver la diferencia entre la gestión administrativa de proveedores y un SRM que funciona es observar cómo los fabricantes de electrónica los ejecutan a diario. TQ Group, un fabricante alemán de E²MS con más de 1.000 proveedores activos, rehízo el alta de proveedores en torno a cuestionarios de autoservicio configurables: los proveedores introducen sus propios datos y compras, contabilidad, jurídico y gestión de la calidad de proveedores trabajan en un único proceso compartido.
La preparación de auditorías pasó de ser un ejercicio puntual a una disponibilidad permanente, y el 100 % de los proveedores dados de alta hasta ahora ha aceptado el nuevo proceso, una señal de adopción significativa en una industria donde los portales de proveedores suelen morir en silencio.
Gestionar las relaciones con los proveedores y los procesos de cotización dentro del mismo ecosistema nos pareció mucho más lógico.
— Christian Gerland, director de compras de TQ Group
La versión OEM de esta misma disciplina es distinta. Para un OEM de diseño como Fluidra, las decisiones sobre componentes que se toman en la fase de NPI fijan durante años las relaciones con proveedores de nivel 2, por lo que el desarrollo de proveedores se trata como un trabajo que el equipo de compras no puede delegar, basado en una lógica de segmentación y en una base de datos medible y no en la intuición sobre las relaciones.
Aprovisionamiento + SRM: el ciclo de compras completo
La mayoría de las herramientas de SRM están separadas de los sistemas donde realmente se compra. Las fichas de proveedores viven en una plataforma, las RFQ y las decisiones de aprovisionamiento en otra, y alguien las concilia en una hoja de cálculo antes de la revisión trimestral.
Los datos de proveedores pueden ser exactos, pero llegan a posteriori: describen las relaciones sin orientar la siguiente decisión de adjudicación.
La alternativa es gestionar a los proveedores dentro de la propia plataforma de aprovisionamiento. Es el enfoque que hay detrás del SRM de Luminovo, integrado en la misma plataforma que gestiona el aprovisionamiento de electrónica: la fiabilidad de entrega, la rapidez de respuesta a las cotizaciones y el historial de calidad se acumulan como subproducto del trabajo diario de aprovisionamiento y alimentan las decisiones de Strategic Sourcing, la estrategia de categorías y las negociaciones sin volver a introducir datos.
Conectadas de este modo, las dos disciplinas cubren todo el ciclo de compras. El aprovisionamiento decide qué ofertas aceptar hoy; la gestión de relaciones con proveedores decide qué proveedores se ganan el negocio con el tiempo, y cada decisión mejora los datos de la otra.
Conclusiones clave
-
El SRM de electrónica es esencialmente distinto de la gestión genérica de proveedores porque el riesgo de proveedor está ligado directamente a referencias concretas de fabricante, estados de ciclo de vida, dependencias de ingeniería, obligaciones de cumplimiento y continuidad de la producción.
-
Un SRM de electrónica eficaz es multidisciplinar: compras, ingeniería, calidad, cumplimiento normativo y operaciones gobiernan las relaciones con proveedores y el riesgo de los componentes, y los proveedores transaccionales, estratégicos e integrados se gobiernan cada uno de forma distinta.
-
Los canales de distribución autorizados ofrecen ventajas significativas en trazabilidad, autenticidad, garantía, comunicación sobre el ciclo de vida y mitigación de falsificaciones. La distribución independiente debe tratarse, por lo general, como una vía de excepción que requiere controles más estrictos.
-
Las fichas de evaluación de proveedores de electrónica deben ir más allá de las métricas de precio y entrega e incluir escapes de calidad, rapidez de respuesta, cierre de SCAR, apoyo a la NPI, comunicación sobre el ciclo de vida y apoyo a la continuidad durante escaseces y eventos de EOL.
-
La gestión del cumplimiento no puede escalar solo con hojas de cálculo y correo electrónico. Los programas de SRM de electrónica maduros requieren declaraciones estructuradas, plantillas estandarizadas, pistas de auditoría, gobernanza documental y flujos de trabajo a nivel de sistema.
-
El SRM de electrónica moderno depende cada vez más de sistemas integrados y de inteligencia de la cadena de suministro en tiempo real. Los sistemas ERP por sí solos suelen ser insuficientes sin seguimiento del ciclo de vida, integración con distribuidores, análisis de riesgo de BOM y datos de cadena de suministro específicos de electrónica.
-
La estrategia de inventario forma parte de la estrategia de relación con proveedores. VMI, consigna, inventario en depósito aduanero, stock de reserva y modelos de reposición híbridos son mecanismos para equilibrar resiliencia, capital circulante y riesgo de continuidad.
Glosario
Distribuidor autorizado (franquiciado): distribuidor con una relación contractual con el fabricante para una línea y una geografía concretas, que preserva la autenticidad, la trazabilidad y la cobertura de garantía
AVL/AML: lista de proveedores aprobados y lista de fabricantes aprobados; listas controladas que definen quién puede suministrar un componente y qué fabricantes son aceptables para un diseño
CMRT/EMRT: plantillas de la Responsible Minerals Initiative para transmitir por la cadena de suministro los datos de diligencia debida sobre minerales
EDI: intercambio electrónico estructurado de datos mediante conjuntos de transacciones estándar (X12 850, 855, 856, 810)
EMS: fabricante de servicios de fabricación electrónica; fabrica por cuenta de otra empresa y también puede prestar servicios de compras y de cadena de suministro
IEC 62474 / IPC-1752: estándares estructurados de declaración de materiales para la cadena de suministro de electrónica
Distribuidor independiente/bróker: fuente no autorizada, que suele comprar de excedentes de inventario y exige controles de mitigación de falsificaciones más estrictos
MCP: Model Context Protocol; estándar para exponer herramientas y datos estructurados a sistemas de IA mediante una integración cliente-servidor
NCNR: no cancelable ni reembolsable; condición de compra habitual en componentes programados, de plazo largo o de pedido especial
OCM: original component manufacturer (fabricante original de componentes); la entidad que diseña el componente y posee su propiedad intelectual
OEM: fabricante de equipos originales; la empresa que fabrica y vende el producto terminado
OTD: entrega puntual; en electrónica, se mide frente a las fechas acusadas y no solo frente a la recepción en el muelle
PCN/PDN/EOL: aviso de cambio de producto, aviso de discontinuación de producto y fin de vida útil; los avisos formales de cambios de componentes y de transiciones de ciclo de vida
PPAP/FAI: Production Part Approval Process e inspección del primer artículo; documentos de calificación que verifican la preparación del producto y del proceso
PPM: defectos por millón de partes; métrica básica de calidad de proveedores
SCAR: solicitud de acción correctiva al proveedor; mecanismo formal para investigar y cerrar los problemas de calidad de un proveedor
SRM: gestión de relaciones con proveedores; gobernanza estratégica de la interacción con los proveedores y de la creación de valor, distinta del alcance administrativo más amplio de la gestión de proveedores
Gestión del ciclo de vida del proveedor: proceso integral desde el descubrimiento y el alta, pasando por la calificación y el seguimiento, hasta la salida u obsolescencia
VMI/consigna/JIT: modelos de inventario que trasladan entre comprador y proveedor la responsabilidad de reposición, la transferencia de titularidad y la filosofía de stock de reserva
Preguntas frecuentes
¿Qué es la gestión de relaciones con proveedores en la fabricación de electrónica?
La gestión de relaciones con proveedores rige cómo los fabricantes de electrónica califican proveedores, supervisan el riesgo, gestionan los cambios de ciclo de vida y mantienen la continuidad en compras, ingeniería, calidad, cumplimiento normativo y producción.
¿Por qué es más difícil el SRM en electrónica que en otras industrias?
El aprovisionamiento de electrónica depende de referencias específicas de cada fabricante, del estado del ciclo de vida, de la trazabilidad, de las declaraciones de cumplimiento, de los PCN y del riesgo de asignación. Un solo semiconductor obsoleto puede interrumpir la producción de varias líneas de producto.
¿Cómo segmentan las empresas de electrónica a sus proveedores?
Los fabricantes suelen agrupar a los proveedores en categorías transaccionales, estratégicas e integradas según el riesgo de suministro, la dependencia de ingeniería, la exposición a la asignación y el impacto en el negocio de componentes concretos.
¿Por qué importan los distribuidores autorizados en el aprovisionamiento de electrónica?
Los distribuidores autorizados preservan la trazabilidad, la cobertura de garantía, la comunicación sobre el ciclo de vida y los controles de autenticidad. Además, reducen la exposición a falsificaciones porque los componentes llegan directamente por los canales aprobados del fabricante.
¿Puedo comprar componentes electrónicos a distribuidores independientes?
Los distribuidores independientes se usan con frecuencia en períodos de escasez o de asignación, pero aprovisionarse con ellos exige controles de autenticación más estrictos, pruebas documentadas, procedimientos de cuarentena y la aprobación de la dirección antes de su uso.
¿Cómo afectan los PCN y los avisos de EOL a los fabricantes de electrónica?
Los PCN y los avisos de EOL desencadenan revisiones de calificación, trabajos de rediseño, compras puente y planificación de inventario. Una respuesta tardía puede provocar paradas de línea, problemas regulatorios o interrupciones en los envíos a clientes.
¿Por qué son importantes las declaraciones de cumplimiento en el SRM de electrónica?
Los fabricantes de electrónica deben gestionar RoHS, REACH, minerales de conflicto y declaraciones de materiales en miles de componentes. Los datos de cumplimiento estructurados facilitan las auditorías y los requisitos de los clientes.
¿Qué modelos de inventario son habituales en el SRM de electrónica?
Los fabricantes suelen usar VMI, inventario en consigna, stock en depósito aduanero, stock de seguridad y modelos de reposición híbridos para equilibrar el capital circulante, la resiliencia y la volatilidad de los plazos de entrega de semiconductores.
¿Qué hace el software de SRM?
El software de SRM centraliza los datos de proveedores, el alta, la calificación, las fichas de evaluación y los flujos de documentos en un único sistema gobernado. Las suites genéricas gestionan la ficha del proveedor; las plataformas específicas para electrónica, como el SRM nativo de aprovisionamiento de Luminovo, también conectan esa ficha con los componentes, las BOM, el estado del ciclo de vida y las decisiones de aprovisionamiento en tiempo real.
¿Cómo se combinan el aprovisionamiento y el SRM?
El aprovisionamiento decide qué ofertas aceptar; la gestión de relaciones con proveedores decide qué proveedores se ganan el negocio con el tiempo. Con ambos en una sola plataforma, los datos de rendimiento de los proveedores (fiabilidad de entrega, rapidez de respuesta a las cotizaciones, calidad) alimentan directamente las decisiones y las negociaciones de Strategic Sourcing y cubren todo el ciclo de compras, desde la RFQ hasta el desarrollo de proveedores.